
2026年10月24日、ビットコインの軽量ウォレットがElectrumサーバーに残高を問い合わせる際に利用するElectrumクライアント(ライブラリ)に、署名対象のトランザクションがすり替えられてしまう可能性のある脆弱性が見つかったと公表されました。
CVE-2026-117601 - GitHub Advisory Database
Electrum: Malicious server can replace a just-broadcast tx and try to trick user into RBF-ing it
この攻撃は悪意のあるElectrumサーバーによって実際に行われていて、Electrumの開発チームは実際に被害に遭いかけたユーザーと、実際に被害を受けたユーザーからの報告を受けて存在に気づき、修正のリリースとバグの公表を行いました。
・脆弱性はElectrumに依存する軽量ウォレットのどのような性質と組み合わせて悪用されてしまったのか?
・今回の修正でも直しきれない、Electrum特有の弱点は何が残っているのか?
・最後に、ビットコインユーザーはどういう心がけで追加の対策を取れるのか?
本稿では3つの疑問にお答えします。
署名対象のトランザクションをすり替えられてしまう、Electrumの脆弱性の概要
Electrum 4.8.3で修正された脆弱性を理解するには、軽量ウォレットがElectrumサーバーをどこまでトラストしているか理解する必要があります。
ブロックヘッダーの検証はでき、承認済みトランザクションは安全
ElectrumのSPVプロトコル(Simple Payment Verification=軽量ウォレットのトランザクション検証プロトコル)において、ウォレット側で検証できるのは
・ブロックヘッダーのチェーン
・ある承認済みトランザクションが、ブロックチェーンに取り込まれていること
です。
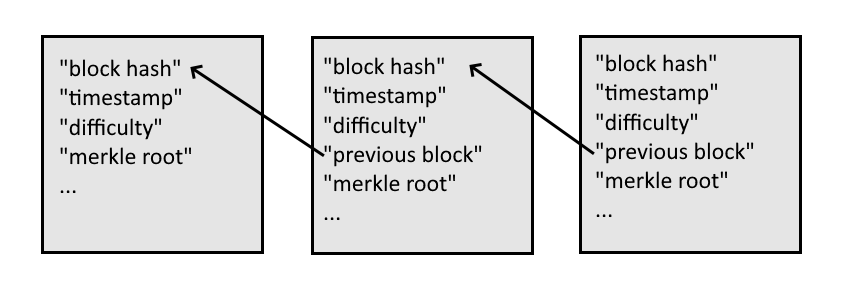
1つ目は、ビットコインのブロックごとに存在する80バイトのブロックヘッダーをダウンロードし、「ブロックヘッダーのハッシュ値」が「難易度」を満たし、前のブロックとつながっていることを検証することで得ることができます。実際のビットコインチェーンと同じブロックヘッダーです。
次に、承認済みのトランザクションがElectrumサーバーがから送られてくるときには、Merkle Branch(マークルブランチ)といって、ブロックヘッダー内にある「Merkle Root(マークルルート)」というブロック内全てのトランザクションを束ねたハッシュ値の一構成要素であることを証明する情報が添付されます。これを検証すると、確かにそのトランザクションがそのブロックに含まれていることがわかります。
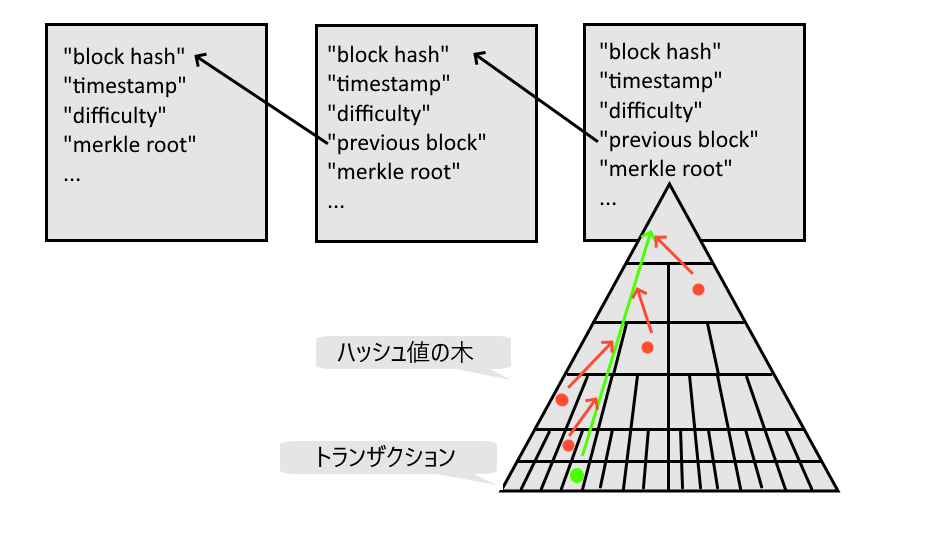
したがって、Electrumプロトコルにおいて、承認済みのビットコイントランザクションの実在は特にサーバーを信用することなく検証することができます。
ただし、ブロックヘッダーだけでは自分のウォレットに関連するトランザクションがそのブロックに含まれるかはわからないので、ウォレットへの着金検知などについてはElectrumサーバーがトランザクションの存在を教えてくれることに依存します。検証できるのは、あくまで教えてもらえたトランザクションが実際にブロックに含まれていることです。
未承認のトランザクションについては何も保証されない
逆に、未承認のトランザクションについてはブロックヘッダーは存在せず、Electrumサーバーから送られてきてもそのトランザクションが本当に実在しているか判断することはできません。偽物かもしれませんし、既に置き換えられた本物かもしれません。Electrumサーバーをフルトラストです。
トランザクションの配信もElectrumサーバーに頼る
ウォレットで作成・署名したトランザクションをビットコインネットワークに配信するステップもElectrumサーバーに頼っているケースが大半なのですが、その場合にElectrumサーバー側で握りつぶしてしまうことも可能です。
Electrum脆弱性の概要
今回問題になった脆弱性は
・Electrumサーバー経由でトランザクションを配信した際、Electrumサーバーからネットワーク側で検知されたと通知される(当該)未承認トランザクションの内容をウォレット側で検証していなかった
です。そこで、この脆弱性を悪用しようと思った人たちはこのような手順を思いつきました。
①ユーザーがトランザクションに署名して、ビットコインネットワークへの配信のため、Electrumサーバーに送信する。
②Electrumサーバーはトランザクションを配信したフリをする。具体的には、配信すべきだったトランザクションを配信せずに削除し、トランザクションの宛先(出力)を自分のアドレスに改変したものを用意する。(改変したので署名は無効になる)
③ユーザーのウォレットに対し、「メモリプール側で検知されたトランザクション」として、改変したトランザクションを通知する。トランザクションが改変されていなければ通常通りの動作なのでユーザーは違和感を感じない。今回の脆弱性により、ウォレット側で署名が無効なことに気付けない。(なお、ユーザーがよく見れば送金先アドレスが改変されていることには気づける)
④当然、ビットコイン側には有効なトランザクションは存在しないので、トランザクションはずっと承認されない。ユーザーは苛立ち、ウォレットに表示されているトランザクションにRBF(Replace-by-fee)で手数料を追加して再び署名し、送信する。ウォレットにあるのは②でElectrumサーバーがすり替えたトランザクションなので、ビットコインは攻撃者に送られてしまう。(ここもユーザーがアドレスが変わっていることに気づいたら防げる)
というものです。簡単に言えばElectrumサーバーによるトランザクションのすり替えに対してウォレット側で気づくことが難しかったわけです。
対策後も残るElectrum特有の弱点は何なのか
今回の脆弱性修正は「Electrumサーバーから送られてきた、自己のウォレット内のUTXOを入力に使った(is_mine)トランザクションについて、署名済みか確認する」という検証ステップを追加したものです。先程の手順ですり替えられたトランザクションは、受け取った際に署名が無効であることが検知できるようになりました。
この検証は自分で署名したトランザクションをその後すり替える攻撃に対しては非常に有効です。しかし、他の種類の攻撃に対してはElectrumの根本的な仕組みによる脆弱性が残ります。
非実在の着金を見せられるリスク
本当は存在しない、自分宛の送金がElectrumサーバーから配信されることは技術的に可能で、ウォレット側でこの可能性を排除することはできません。
先述の対策ではトランザクションの署名を確認しましたが、未承認トランザクションの親も未承認トランザクションといった場合に、仮に署名が有効だったとしても「その親のトランザクションも実在し、ビットコインネットワークに存在を認知されている(いずれ採掘される予定である)」ことを検証することはできません。
仮にできたとして、未承認トランザクションは正規の方法で置き換えることもできるので、ブロックチェーンに取り込まれるまで決済扱いにしてはいけませんが…。
実在のトランザクションを教えてもらえないリスク
サーバーが承認済みのトランザクションを配信してくれず、いつまでもオンチェーントランザクションに気付けないリスクはあります。
受け取れたか確認できないというだけの話なら、それほど大きな問題につながりにくいようにも感じるかもしれません。
より問題が大きくなるのはElectrum Walletに同梱のライトニングウォレットのように、Electrumサーバーに依存するライトニングノードを利用している場合です。ライトニングノードは不正防止のためにライトニングチャネルがオンチェーンで強制決済されたか否かを見張る必要があります。もしElectrumサーバーが不正なチャネルクローズを教えてくれなければお金を盗まれるリスクがあります。
1つの対策としてWatchtowerの活用があります。同じElectrumサーバーに依存しない第三者に協力してもらうことによって、攻撃を受けても問題なく防御し、攻撃者を罰することができます。Electrum Walletでウォッチタワーを利用できないかもしれないので、一般論にはなってしまいますが。
詳解Watchtower: Lightning Networkノードの守り方
今回の記事では、「Watchtowerがどのように暗号化したトランザクションデータを保管し、違反発見時に公開するのか」や「ユーザーのバランスやトランザクションの中身を把握しないWatchtowerによる監視保護の実現方法」について詳しく解説します。
 押川 拓夢

Watchtowerについては、押川さんのこちらの記事が詳しいです。
💡
なお、これは単一のLSPに依存している多くのセルフカストディ型ライトニングノード、例えばPhoenix WalletやBreezなどについても同様のことが言えます。業界的に割と受け入れられている種類のリスクということでしょうか。
おすすめの対策
難易度が低い順にいくつか対策や心がけを並べてみました。今も開発が続けられているウォレットを使用している場合は、とりあえずアップデートすれば同一の攻撃の対策にはなります。ほかの「対策」は、それ以外にも役に立つものとして検討してください。
アプリのアップデート
まず大前提として、Electrum 4.8.3を利用する修正リリースが出たら、ウォレットアプリをアップデートしてください。他にもセキュリティ関連のアップデートが入ることがあるので、アップデートはこまめに行うほうがよいでしょう。
もう一段階警戒心を高めるなら、Google PlayやApple Storeに出ているバージョンがサプライチェーン攻撃されているリスクや、SNSやGitHubアカウントが乗っ取られている可能性を考慮し、(内容の緊急性とも相談しながら)リリース直後の数日はアップデートを控える、SNSの様子がおかしくないか確かめるなど、複数の情報源を参照することも習慣にするとよいでしょう。
またウォレットがオープンソースである場合、技術者ならChangelogと実際のコードの変更内容を比較するのもいいと思います。むしろ、オープンソースでないウォレットは危険だと思いましょう。
0-confの送金は受け取ったものとして扱ってはいけない
Electrumサーバーにトランザクション情報の取得を依存している軽量ウォレットは、未承認のトランザクションについてその真贋性を判断できません。つまり、「受け取った」となっている送金についても、実際にブロックチェーンに取り込まれるまでは本当のトランザクションであったかわからないのです。偽物の着金を見せられているかもしれません。
ただし、これを一般的な取引で悪用するには、支払者が受取人のElectrumサーバーと共謀する必要があるので、あまり発生する確率は高くないかもしれません。
それ以前に、未承認のトランザクション、いわゆる0-conf(ゼロコンフ)はオンチェーン送金がブロックチェーンに取り込まれる前に決済されたとみなして商品を渡す、欠陥のある古い商習慣です。仮にトランザクションが本物であったとしても、ブロックチェーンに取り込まれる前に別のトランザクションで上書きして取り戻すことができてしまうので、0-confの状態でビットコインを受け取ったと安心してはいけません。
Bitcoin Core 24.0からのFull RBF既定化についての議論まとめ
この1週間ほど世間の話題はFTXの信用不安問題で持ちきりですが、ビットコイン開発者の多くは全然違う論争に巻き込まれていました。Bitcoin Coreの次期リリースである24.0において、ノードのポリシーとしてFull RBF (mempoolfullrbf)というものが導入される予定のところ、これに反対する意見が出たためです。 結果的には導入継続という流れになりましたが、このように誰でも意見・議論できることがビットコイン開発における健全性維持の1つの仕組みです。 それでは議論の内容を見ていきましょう。 RBFとは RBFとはReplace-by-Feeの略で、配信したがまだブロックに取り込まれていないトランザクションを、より高い手数料を払って置換することをいいます。トランザクション作成時にそのトランザクションにRBF有効のフラグが立てられている場合、同じコインを使用する別のトランザクション、つまり相反するトランザクションを配信して古いものを置き換えることができます。(置換されるトランザクションより手数料が高いこと、置換されるトランザクションがまだブロックに取り込まれていない
 加藤 規新

0-confとRBFの関係については、4年前のこちらの記事をご覧ください。
RBFする場合も、アドレスは慎重に確認する
いかなるトランザクションに署名する場合も、アドレスや金額は慎重に、確実に確かめましょう。これはビットコイン送金の鉄則です。体で覚えましょう。
もしRBFするときだけそのような画面が表示されないウォレットを使用しているなら、それはウォレットの欠陥なので違うウォレットを使うか、開発者に早急に直してもらいましょう。
ハードウェアウォレットを使用する
上記の対策をさらに徹底するには、ハードウェアウォレットの使用も効果的です。特に、ハードウェアウォレット自体に画面があり、ハードウェアウォレット側でトランザクションの内容を確認できるものです。これなら、毎回意識的にアドレスを確認する習慣が身につきやすいです。
例えば今回の攻撃は署名対象のトランザクションを悪意あるものにすり替える攻撃でした。ハードウェアウォレットを使用しているなら、RBFするためにも必ずハードウェアウォレットでトランザクションに署名する作業が必要になるので、その際にいつも通りの習慣で、慢心せずに送金先のアドレスを確認していれば今回の事件の被害には遭っていないはずです。(実際、第一発見者は2-of-3マルチシグのユーザーで、送金前に気づいてことなきを得ています。)
ハードウェアウォレットの使い方は何回でも練習しておきましょう。おまけに、ハードウェアウォレットで署名するまでに手間が少しかかるので、個人的にはそこまでした後にアドレスの確認をサボろうとはなりにくい副効果があるようにも思います。
ビットコイン研究所
 加藤 規新

ビットコイン研究所で検索すると、ハードウェアウェレットについての記事がたくさん出てきます。
💡
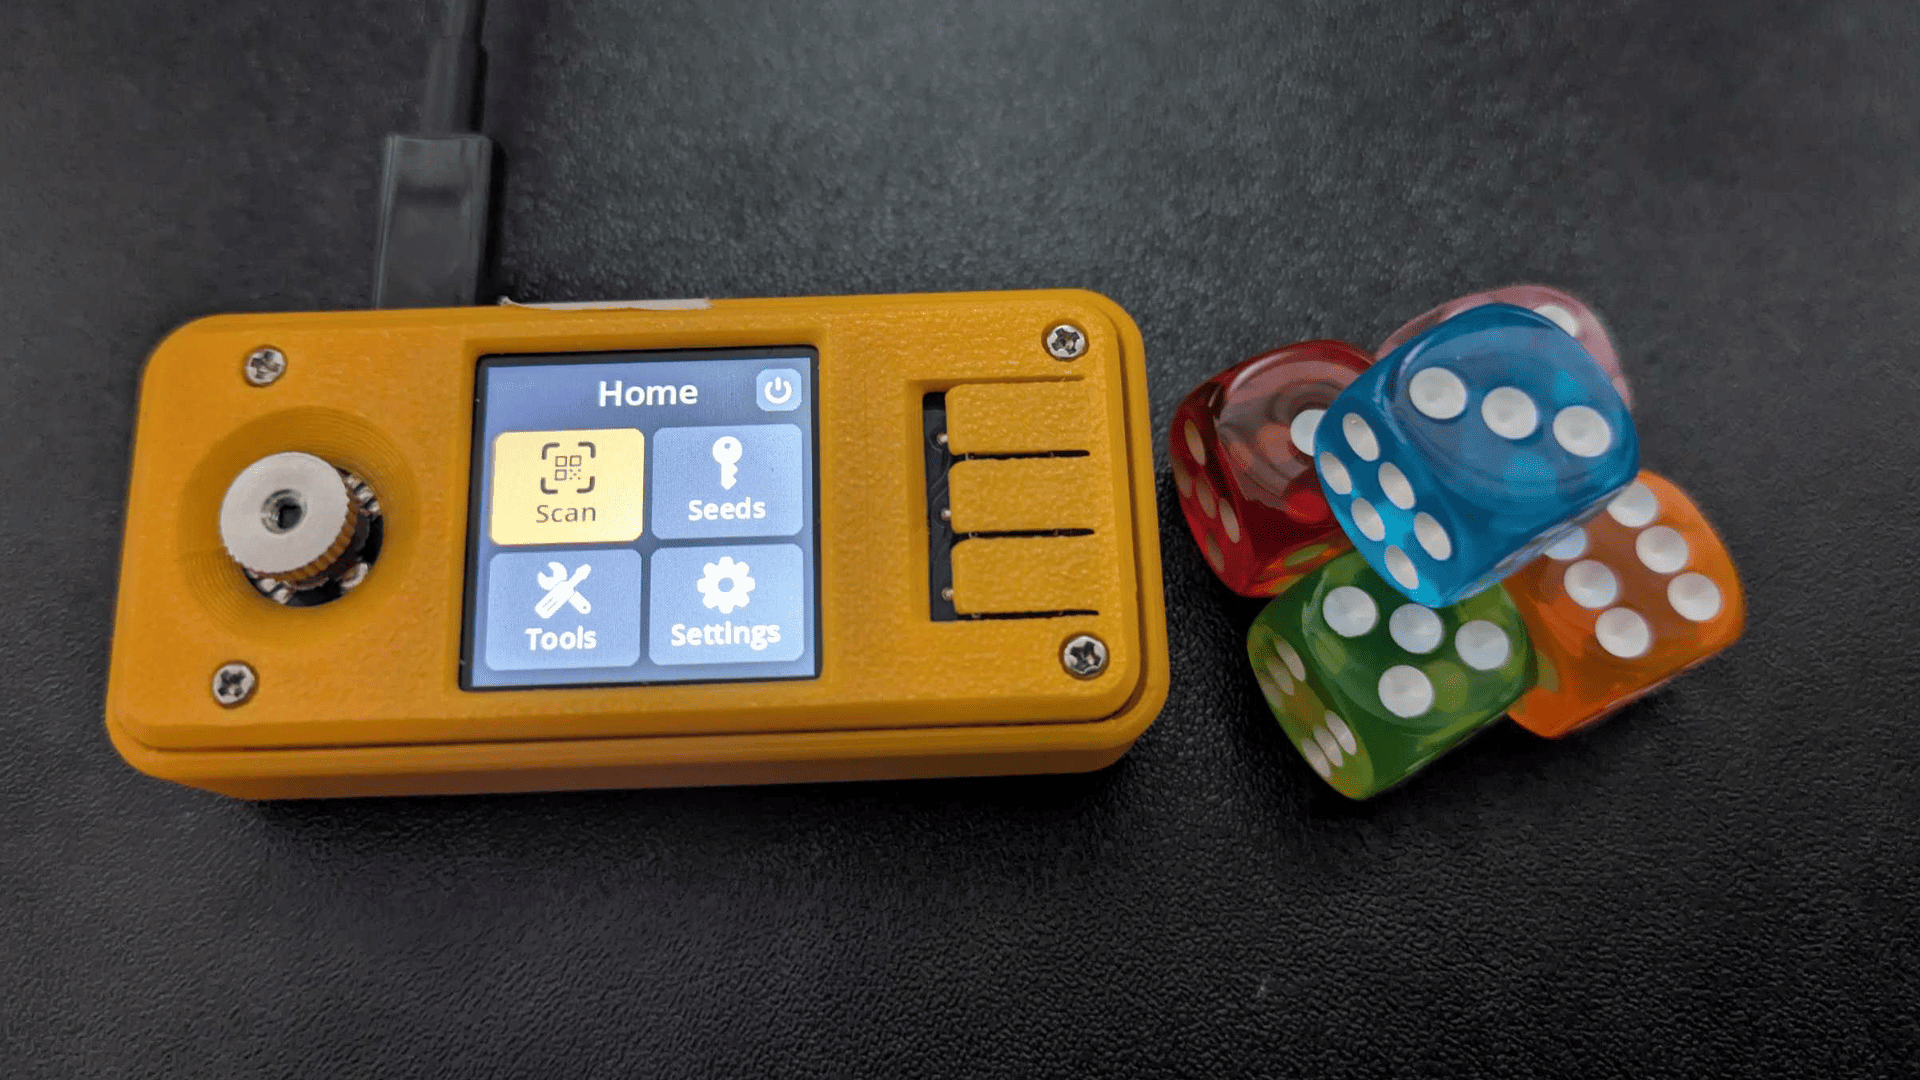
ここ数ヶ月、ハードウェアウォレットに対するサプライチェーン攻撃が話題ですし、実際に手元のハードウェアウォレットが安全でなければ話になりません。汎用パーツから構成されたSeedSignerを利用したり、ハードウェアウォレットを分解したり、使わなくなったスマホをオフライン運用するなど、様々な方法があるので諦めず挑戦してください。私はいまでも一番安全な使用方法だと思います。
ビットコインノード・Electrumサーバーを自前で運用する
最後が一番贅沢な方法ですが、軽量ウォレットを使用するにしても自宅などで自前のビットコインノードやElectrumサーバーを運用するという、最もセルフカストディを体現するビットコイン利用方法です。
欠点としては、特に現在はメモリやストレージの高騰により、ビットコインノードを運用するのに必要なマシンを用意しづらいことでしょうか。Electrumサーバーは過去全てのビットコイントランザクションの履歴が必要なので、ビットコインノードと合わせて必要なストレージは1TBほどにもなります。早く供給の逼迫が解消されてほしいですね。
Umbrelなどを購入すれば構築や運用にスキルはほとんど必要ないでしょう。
ビットコインエコシステムの新星:Umbrel
皆さんはご自身のビットコインノード、ライトニングノードを持っていらっしゃるでしょうか。ノードの管理や、ビットコイン関連の様々なオープンソースソフトウェアの利用は敷居が高いイメージがあるかもしれません。しかし、そこにUmbrelというソリューションが昨年の夏頃に登場し、急速に人気を集めています。今日はUmbrelについての紹介と、業界にどのような影響を与える可能性があるかについて触れていきます。Umbrel: https://getumbrel.com/ UMBRELとは Umbrelはラズベリーパイや古いPC、NUCなどに簡単にインストールできる、ビットコインノードとライトニングノードおよび周辺機能をまとめたソフトウェアです。Umbrel自体もオープンソースで無料なので、必要なのは動かすためのハードウェア (PCやラズベリーパイなど)だけです。UIがわかりやすく、設定が一箇所にまとまっているUmbrelを使うことで、ユーザーはビットコインウォレットを自分自身のノードに接続して使ったり、ノンカストディアルなライトニングウォレットを使用することがこれまで以上に簡単にできます。また、Um
 加藤 規新

出てきた当初のUmbrelについての紹介記事です。元々はライトニングノードを実行するためのソリューションという色が濃かったですが、今はより洗練されたホームサーバーという方向性になってきています。
関連記事







最新記事




読者になる
ビットコイン研究所の新着記事をお届けします。
ディスカッション